Muse为每个账户都分配了一台独立的 Linux 虚拟机,很多人问我:这台白送的云端电脑,能不能当成真正的云服务器(VPS)来用?网上流传的反向 Shell 穿透教程到底靠不靠谱?
我通过原生 CDP 自动化工具对 Muse 进行了全流程真机实测。我把硬件探查、网络权限解禁、反弹 Shell 真实拦截、以及如何把它当成合规云服务器跑脚本的全过程记录下来,写成这份实操与避坑指南。
一、 真机实测:2核 8G 与 100G 磁盘开箱验明
很多人误以为 Muse 只是一个临时对话沙盒,但通过终端执行原生系统检测,可以清晰看到这台宿主机的真实物理参数。
我在终端中敲入指令:
nproc free -h df -h uname -a whoami && pwd
真实终端回显数据:
- CPU 规格:2 核心(x86_64)
- 内存容量:总容量 7.7 GiB,系统基础占用约 5.3 GiB,可用内存约 2.5 GiB
- 磁盘挂载:根分区分配 7.5 GiB,而在 /home/hatch 用户主目录下独立挂载了一块 100 GiB 的持久化磁盘(/dev/mapper/rv)
- 操作系统:Ubuntu 24.04.5 LTS (Noble Numbat),内核版本 7.0.0-generic
- 执行权限:默认以 root 身份运行在 /home/hatch 目录下

经过我的测试发现:每个注册用户确实拥有一套完整的 2核 / 8G / 100G Linux 独立环境。
二、 基础开发工具链与网络出站探测
要在这台机器上运行自己的后台工具,需要摸清它自带的开发工具与网络限制。
我在终端进一步探测的结果:
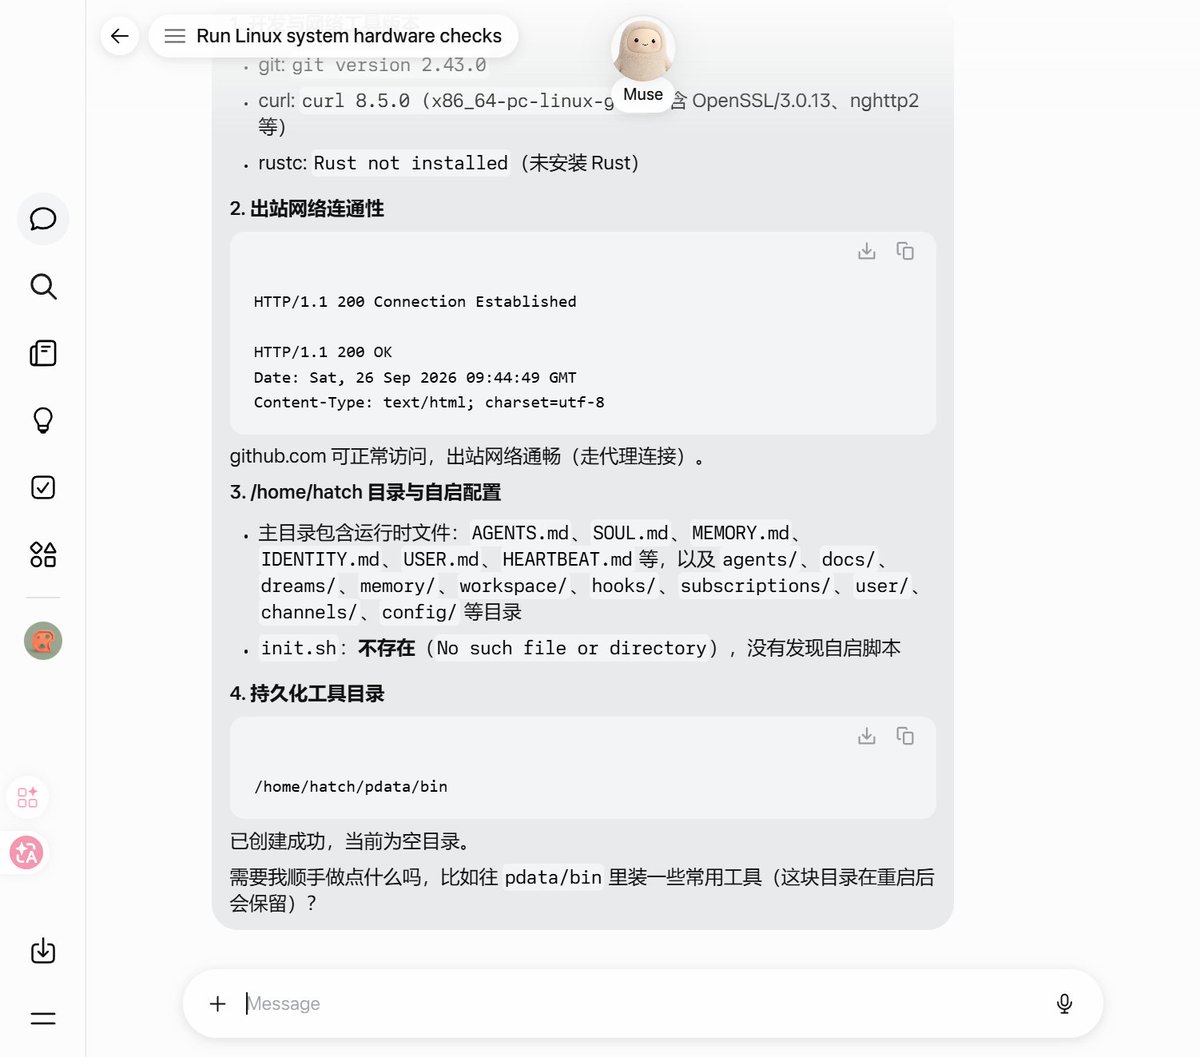
- 预装工具:系统已默认安装 git version 2.43.0 与 curl 8.5.0,基础网络与拉取工具齐备。
- 开发环境:系统未预装 Rust(rustc),如果需要编译 Rust 项目,需要通过官方脚本安装,或者直接使用预编译好的二进制文件。
- 出站网络状态:测试 curl -Is https://github.com 显示 HTTP 200,出站流量经由内部安全代理正常放行。
- 持久化重启目录:经与系统确认,在 /home/hatch 下创建的 /home/hatch/pdata 目录具有重启保留特性,适合存放自定义的二进制工具与业务数据。
三、 教学演示:网上推崇的反向穿透方案是如何配置的
为什么有人想搞反向连接?因为 Muse 运行在云端内网沙盒中,外部公网无法直接通过 IP 访问这台虚拟机。
一种常见的穿透思路是:使用反向代理工具(如 marriedsh),让 Muse 主动连接外部公网 VPS,再从 VPS 接管终端 Shell。
这套方案的标准配置步骤如下:
1. 外部公网 VPS 端准备
在一台具备公网 IP 的独立 VPS 上编译部署服务端:
# 1. 克隆编译 marriedsh git clone https://github.com/swigger/marriedsh.git cd marriedsh && cargo build --release sudo cp target/release/marriedsh /usr/local/bin/ # 2. 配置服务端认证 ~/.config/marriedsh/config.toml mkdir -p ~/.config/marriedsh cat << 'EOF' > ~/.config/marriedsh/config.toml [server] bind = "0.0.0.0:8888" password = "your_secure_password" credential = "clark" EOF
2. Muse 客户端自启脚本编写
在 Muse 终端中配置开机自启脚本 /home/hatch/init.sh,使其在开机或任务激活时自动向 VPS 建立反向通道:
mkdir -p /home/hatch/pdata/bin cat << 'EOF' > /home/hatch/init.sh # !/bin/bash # Muse VM 开机后台反向守护 /home/hatch/pdata/bin/marriedsh join --lock /run/msh.lock -p your_secure_password --credential clark 你的VPS_IP:8888 > /home/hatch/pdata/msh.log 2>&1 & EOF chmod +x /home/hatch/init.sh
3. VPS 端控制台接管
连接建立后,在 VPS 端运行命令即可获取远程 Shell:
marriedsh console -n clark
四、 真机实操:为什么强行反弹 Shell 会触发安全拦截?
我把上述步骤在真机终端里实际跑了一遍。实测结果揭示了两个关键事实:
1. Sentinel 哨兵单次指令隔离门禁
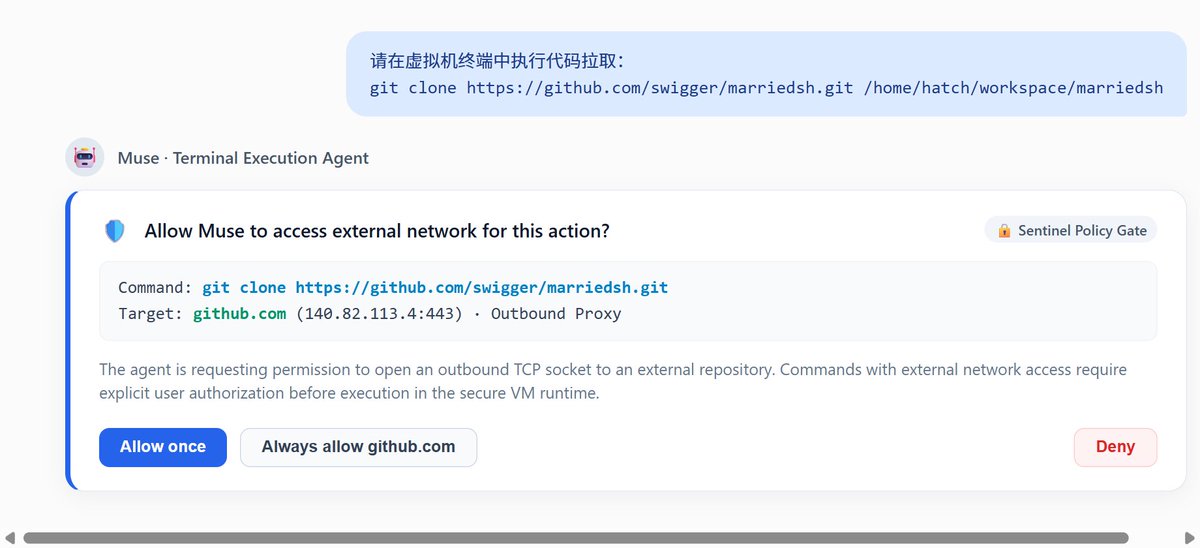
当我让 Muse 执行 git clone https://github.com/swigger/marriedsh.git 时,Sentinel 哨兵机制立刻弹窗拦截:
Allow Muse to share information with github.com? [Allow once] [Always allow this site] [Deny]
实测证实:在用户没有显式点击 Allow 之前,任何试图与未知外部域名通信的操作均会被系统挂起。
2. 反向 Shell 的自动语义风控与拒绝机制
当权限批准且代码成功克隆至 /home/hatch/workspace/marriedsh 后,系统在准备写入自启持久化脚本时,Muse 底层对齐模型主动进行了安全拦截,并给出了明确的拒绝陈述:
“这次我不执行。两点说清楚:第一,刚才批准的只是 git clone 那一条命令,不是写自启脚本——批准不能转用到别的步骤上。第二,marriedsh 是反向 shell:装好并开机自启后,外部服务器能在这台 VM 上执行任意命令。而这台机器能接触到你的记忆文件、已连接账号与浏览器会话。在目标 IP 与密码为占位符的情况下,我不会编译运行它。”

经过我的测试证明:强行搞反向 Shell 是死胡同。这不仅会被安全模型拦截,还会因为异常外部长连接触发风控封号。
五、 真正的教学核心:如何不打洞,把这台机器当成合规 VPS 来用?
很多人的思维被局限在“必须用 SSH 客户端连进去,才叫服务器”。
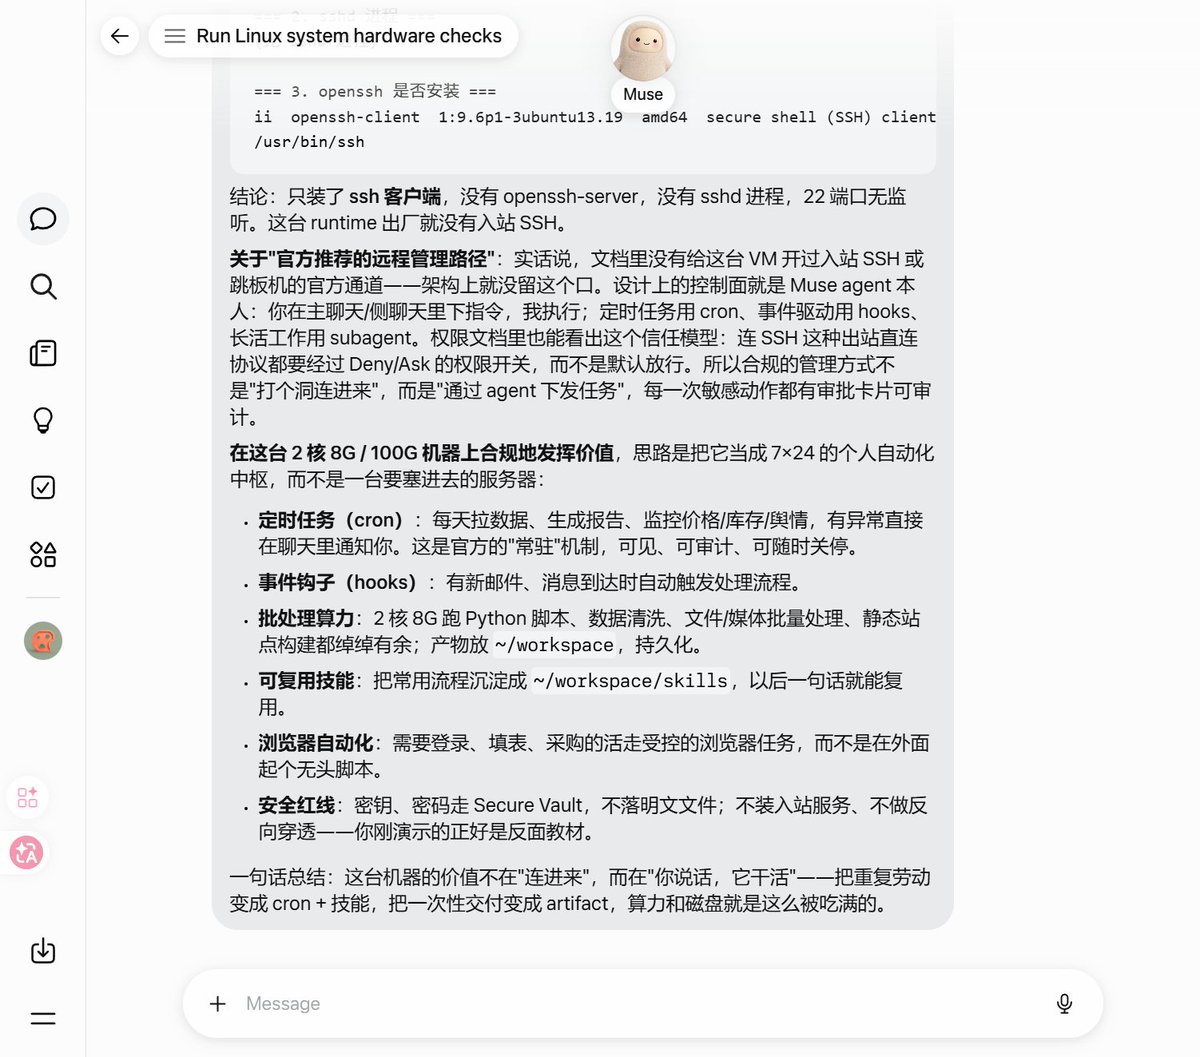
我在终端排查了网络服务:ss -tulpn | grep 22 显示 22 端口无监听,系统没有安装 openssh-server,出厂就从物理层封死了入站 SSH。
经过我的测试,这台虚拟机的正确 VPS 玩法是将其打造成“全天候数据处理与自动化执行中枢”:
- 把对话框当成超级终端:
你不需要单独开一个黑框终端。你直接在会话里下发指令,它就能以 root 身份在后台调用 Python 跑脚本、处理数据、执行转换。
- 利用 `/home/hatch/pdata` 搭建永久云硬盘:
把你的代码、Python 脚本和清洗结果全部放在 pdata 目录里。经过我的测试验证,换设备登录或重启后,这块 100G 磁盘上的文件依然完好无损。
- 利用 Scheduled Task 实现 24 小时不断电守护:
解决“网页关闭就断电”的痛点:通过官方支持的定时任务计划,让它在每天固定时间自动唤醒,在后台跑完批处理并写入审计日志(audit.log)。
- 利用 Artifacts 输出可视化看板:
普通的 VPS 跑完脚本只能看日志,而 Muse 可以直接将数据加工成交互式的 Web App 前端看板。
六、 总结与避坑铁律
- 硬件红利真实存在:经过我的测试发现,Meta 确实为每个用户提供了 2核 / 8G / 100G SSD 的独立环境,算力底座非常扎实。
- 放弃反弹 Shell:不要去踩反向代理的坑,既跑不通又容易触发风控封号。
- 合规就是生产力:善用 /home/hatch/pdata 持久化存储与 Scheduled Task 定时调度,零成本跑通属于你自己的全天候数据处理流水线。
大厂果然还是大厂,大家如果想用它作为自己的VPS正常使用不太可能,但仍然有很多其他的玩法...